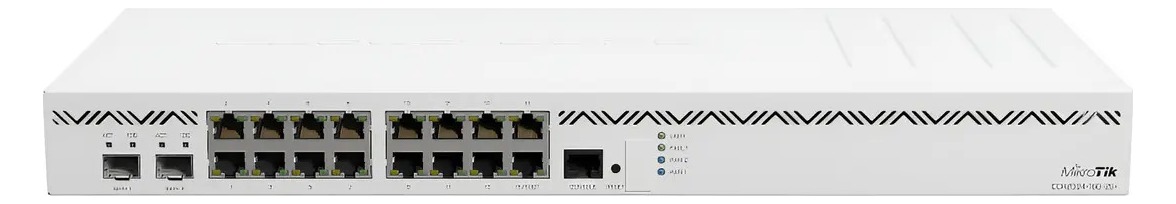
Checklist de seguridad (Hardening) para routers MikroTik en empresas
Todo router MikroTik expuesto a internet debe cumplir 7 controles básicos: eliminar el usuario admin por defecto, deshabilitar servicios inseguros (Telnet, FTP, WWW, API), cerrar el puerto WinBox desde la WAN, bloquear peticiones DNS externas (puerto 53), actualizar RouterOS a una versión estable vigente, activar firewall stateful y restringir la administración exclusivamente por VPN.
| Control de Seguridad | Riesgo si se omite | Impacto de aplicarlo |
|---|---|---|
| Cerrar WinBox / SSH desde WAN | Ataques de fuerza bruta 24/7 | Elimina el 95% de intentos de intrusión |
| Bloquear DNS UDP/TCP 53 en WAN | Ataques DDoS y saturación de enlace | Evita consumo ilegítimo de ancho de banda |
| Eliminar usuario "admin" | Compromiso total del equipo | Cierra el vector más probado por bots |
| Segmentar VLAN Invitados | Movimiento lateral hacia servidores | Aísla ransomware y dispositivos personales |
Por qué los MikroTik son blanco frecuente de bots
Al ser uno de los routers más instalados en empresas e ISPs de Latinoamérica y Europa, existen miles de bots escaneando internet permanentemente en busca de puertos 8291 (WinBox) y 22 (SSH) abiertos. Un hardening profesional en 2 horas elimina la superficie de ataque sin afectar a los usuarios legítimos.
“Nunca dejes el puerto 8291 abierto a todo internet: administrá tu MikroTik siempre a través de una VPN WireGuard.”
Firewall, Hardening y VLANs
Blindamos tu MikroTik contra ataques de fuerza bruta, escaneos, secuestro de DNS y accesos no autorizados, separando red corporativa, servidores, cámaras e invitados mediante VLANs.
Preguntas frecuentes
¿Pueden auditar y blindar mi MikroTik actual de forma remota?
Sí. Contratando nuestro servicio de Firewall y Hardening MikroTik revisamos tu equipo en vivo, cerramos brechas y te entregamos backup seguro.